Google Authenticator
- Ocena
- 4,2
- Pobrane
- 100 000 000+
- Wiek
- PEGI 3
Dodatkowe informacje
- Nazwa aplikacji
- Google Authenticator
- Kategoria
- Narzędzia
- Nazwa pakietu
- com.google.android.apps.authenticator2
- Deweloper
- Google LLC
- Ocena
- 4,2
- Wersja
- Zależy od urządzenia
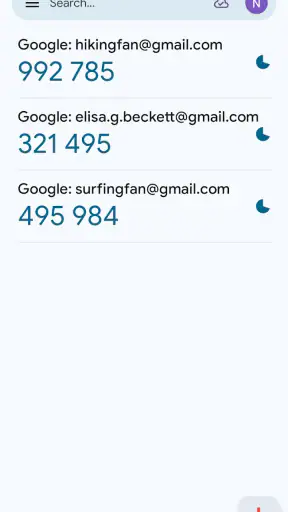
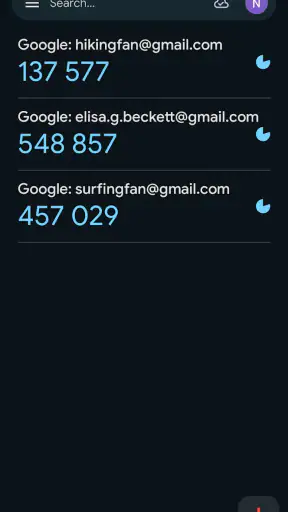
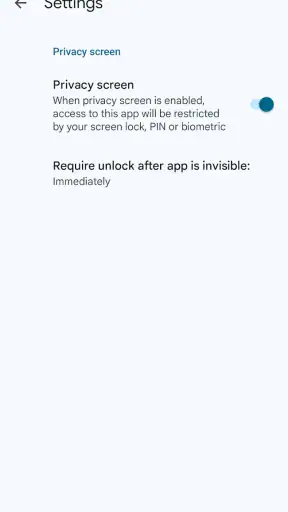
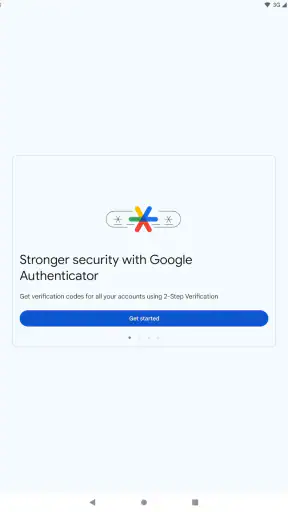
 Analiza: Appcrazy
Google Authenticator to jedna z tych aplikacji, o których przypominam sobie dopiero wtedy, gdy logowanie do ważnego konta wymaga dodatkowego kodu. Po instalacji działa dyskretnie, bez rozpraszania i bez rozbudowanego panelu, ale właśnie ta prostota ma znaczenie: aplikacja służy do generowania jednorazowych kodów potrzebnych przy weryfikacji dwuetapowej. W moim odczuciu najlepiej sprawdza się jako małe, osobne narzędzie do ochrony kont, a nie jako centrum zarządzania wszystkimi hasłami.
To bezpłatna aplikacja narzędziowa od Google LLC, przeznaczona dla użytkowników od trzeciego roku życia. W sklepie ma średnią 4,2 na podstawie około 662 tysięcy ocen, a liczba instalacji przekracza 100 milionów. Tak duża popularność nie oznacza, że rozwiązanie będzie idealne dla każdego, ale pokazuje, że wiele osób wybiera właśnie ten prosty sposób obsługi kodów 2FA.
Jak działa w domu, gdy z urządzenia korzysta więcej niż jedna osoba
Najłatwiej zrozumieć sens tej aplikacji na przykładzie wspólnego domu. Załóżmy, że jedna osoba loguje się do poczty, druga do konta zakupowego, a ktoś jeszcze korzysta z panelu usługodawcy lub konta związanego z nauką. Każde z tych kont może wymagać osobnego kodu weryfikacyjnego. Authenticator przechowuje wpisy w jednej aplikacji, dzięki czemu nie trzeba za każdym razem czekać na wiadomość SMS.
Wspólne korzystanie z telefonu zmienia jednak ocenę wygody. Kody widoczne na ekranie nie są przeznaczone do swobodnego przekazywania wszystkim domownikom. Jeśli konto należy do jednej osoby, najlepiej, aby wpis dotyczący tego konta znajdował się na jej własnym, zabezpieczonym urządzeniu. Sam fakt, że telefon leży w salonie albo jest używany przez rodzinę, nie powinien prowadzić do mieszania prywatnych dostępów.
W praktyce polecam ustalić prostą zasadę: każdy domownik przechowuje kody do swoich kont, a wspólne konto ma jasno określonego właściciela i osobę odpowiedzialną za odzyskanie dostępu. To ważniejsze niż sama nazwa aplikacji. Authenticator nie rozwiązuje problemu organizacji kont między ludźmi; daje tylko wygodny mechanizm generowania kodów.
Scenariusz z życia może wyglądać tak: podczas logowania do poczty na komputerze pojawia się prośba o kod. Otwieram aplikację w telefonie, odczytuję aktualny sześciocyfrowy ciąg i wpisuję go na komputerze. Kod zmienia się po krótkim czasie, więc nie zapisuję go w notatniku ani nie wysyłam na czacie. To drobna czynność, ale eliminuje zależność od zasięgu sieci komórkowej i opóźnień wiadomości tekstowych.
Konfiguracja wymaga świadomego podziału odpowiedzialności
Pierwsze uruchomienie jest proste, lecz najważniejszy etap odbywa się poza samą aplikacją. Najpierw trzeba włączyć weryfikację dwuetapową w ustawieniach konkretnego konta, a następnie dodać je do Authenticatora za pomocą procedury pokazanej przez usługę. Nie wystarczy zainstalować aplikację i oczekiwać, że wszystkie konta pojawią się automatycznie.
Bądź na bieżąco z najnowszymi artykułami
YouTube Kids rośnie w cieniu algorytmu. Rodzice chcą więcej kontroli
Lark Player porządkuje muzykę, ale gubi się w szczegółach
Hero Wars: Alliance kontra konkurencja – kto wygrywa?
CapCut żyje dzięki szablonom, trendom i pomysłom twórców
Reface: Zmiana twarzy z fotki – Rewolucja czy Przemijający Trend?
Jak Algorytmy YouTube Kształtują Twoje Doświadczenie Oglądania
Podczas dodawania konta warto zwolnić i sprawdzić, czy kod został przypisany do właściwego profilu. W domu łatwo pomylić prywatny adres z adresem używanym przez kilka osób. Dobrą praktyką jest nadawanie wpisom czytelnych nazw, na przykład z nazwą usługi i właścicielem konta. Dzięki temu osoba pomagająca przy logowaniu nie wybierze przypadkowego kodu, a właściciel szybciej rozpozna właściwą pozycję.
Nie przenosiłbym konfiguracji na wspólny telefon tylko dlatego, że jest zawsze pod ręką. To wygodne przez kilka dni, ale później pojawiają się pytania: kto ma dostęp do kodów, co się stanie po zmianie telefonu i kto pamięta, do którego konta należy dany wpis? W przypadku kont osobistych lepszą granicą jest własne urządzenie. Wspólny telefon ma sens wyłącznie wtedy, gdy wszyscy rozumieją, że przechowywane tam kody dotyczą uzgodnionych kont.
Warto też przygotować plan na utratę telefonu. Sam generator kodów nie zastępuje metod odzyskiwania konta oferowanych przez poszczególne usługi. Przy włączaniu 2FA należy zachować kody zapasowe lub inną metodę awaryjną, jeśli dana usługa ją udostępnia. Nie przechowywałbym takich danych w miejscu dostępnym dla całej rodziny, jeżeli dotyczą prywatnego konta.
Koordynacja między domownikami bez mieszania kont
Authenticator dobrze działa wtedy, gdy każdy wpis ma jednoznaczny kontekst. Jeżeli telefon należy do jednej osoby, nie dodawałbym do niego kodów wszystkich krewnych „na wszelki wypadek”. Taki układ może początkowo ułatwić pomoc przy logowaniu, ale zwiększa skutki zgubienia urządzenia i utrudnia późniejsze porządki.
Jeśli trzeba pomóc komuś skonfigurować weryfikację dwuetapową, lepiej zrobić to razem, przy właścicielu konta. Właściciel powinien wiedzieć, gdzie znajduje się kod, jak wygląda nazwa wpisu i jakie ma możliwości odzyskania dostępu. To szczególnie istotne w przypadku osób mniej technicznych. Pomoc nie powinna oznaczać przejęcia kontroli nad ich kontem.
Jedną z praktycznych zalet generatora kodów jest to, że nie trzeba czekać na SMS. W domu, gdzie telefon bywa używany do wielu zadań, kod z aplikacji jest dostępny od razu po jej otwarciu. Z drugiej strony, jeżeli konto jest obsługiwane przez kilka osób na zmianę, trzeba ustalić, kto ma dostęp do urządzenia z kodem. W przeciwnym razie dodatkowa ochrona może stać się przeszkodą przy pilnym logowaniu.
Nie traktowałbym tej aplikacji jako zamiennika menedżera haseł. Authenticator koncentruje się na kodach uwierzytelniających, a nie na przechowywaniu całej dokumentacji kont, instrukcji dla rodziny czy wspólnych danych logowania. Do koordynacji warto użyć osobnego, odpowiednio zabezpieczonego rozwiązania, zamiast wpisywać obok kodów informacje, które nie są potrzebne do samej weryfikacji.
Co zmienia wiek użytkownika i poziom zaufania
Oznaczenie PEGI 3 mówi o łagodnym charakterze narzędzia, ale nie oznacza, że małe dziecko powinno samodzielnie zarządzać kodami do kont. To aplikacja związana z bezpieczeństwem, więc ważniejsza od wieku wskazanego w sklepie jest dojrzałość użytkownika i rozumienie prywatności. Dziecko może korzystać z telefonu, na którym aplikacja jest zainstalowana, lecz nie powinno bez wyjaśnienia przekazywać kodów osobom proszącym o nie w wiadomościach.
W przypadku nastolatka dobrym podejściem jest wspólne przejście przez pierwszą konfigurację i wyjaśnienie, czym różni się hasło od jednorazowego kodu. Kod należy wpisywać tylko na stronie lub w aplikacji, do której użytkownik właśnie się loguje. Nie należy dyktować go komuś przez telefon ani przesyłać dalej, nawet jeśli rozmówca twierdzi, że jest pracownikiem serwisu.
W rodzinie zbudowanej na zaufaniu nadal warto zachować granice. Rodzic może pomóc w odzyskaniu konta, ale automatyczne przeniesienie wszystkich kodów na jego telefon nie jest najlepszym rozwiązaniem. Takie działanie tworzy pojedynczy punkt awarii: zgubienie jednego urządzenia może utrudnić dostęp kilku osobom. Rozdzielenie kodów według właścicieli jest mniej efektowne organizacyjnie, lecz bezpieczniejsze i łatwiejsze do utrzymania.
Jeżeli użytkownik często zmienia telefon, nie zna swoich danych odzyskiwania albo ma trudność z rozpoznaniem fałszywej strony logowania, sam Authenticator może nie wystarczyć. W takim przypadku najpierw uporządkowałbym podstawy: unikalne hasła, aktualne dane odzyskiwania i ostrożność wobec próśb o kod. Aplikacja jest jednym elementem ochrony, nie pełnym kursem bezpieczeństwa.
Najważniejsze ograniczenia, o których łatwo zapomnieć
Największa zaleta, czyli prostota, jest również ograniczeniem. Interfejs nie prowadzi użytkownika za rękę przez cały proces zabezpieczania kont. Trzeba wiedzieć, gdzie włączyć 2FA, jak zeskanować kod konfiguracji lub wprowadzić dane ręcznie i co zrobić, gdy pojawi się problem z logowaniem. Osoba oczekująca rozbudowanych objaśnień może poczuć się pozostawiona sama sobie.
Drugim kompromisem jest zależność od telefonu. Kody są wygodne, dopóki urządzenie jest dostępne i działa. Przy zmianie telefonu nie warto kasować starej konfiguracji przed sprawdzeniem, czy nowe urządzenie poprawnie generuje kody. Najpierw przetestowałbym logowanie, a dopiero później usuwałbym poprzedni wpis lub wyłączał dodatkową metodę.
Trzecia rzecz dotyczy porządku. Po dodaniu wielu kont lista może stać się nieczytelna, szczególnie gdy kilka wpisów ma podobne nazwy. Warto od razu nazywać je konsekwentnie i usuwać pozycje, które nie są już potrzebne, ale dopiero po upewnieniu się, że dana usługa nie korzysta z nich przy logowaniu. Pochopne porządki mogą skończyć się koniecznością ponownej konfiguracji.
W porównaniu z aplikacjami łączącymi menedżer haseł, synchronizację i dodatkowe zabezpieczenia Authenticator jest znacznie węższy. Dla mnie to zaleta, gdy chcę szybko odczytać kod bez przekopywania się przez rozbudowane funkcje. Dla osoby, która oczekuje jednego miejsca na hasła, klucze dostępu i kody awaryjne, lepsze może być bardziej kompleksowe narzędzie.
SMS bywa prostszy dla początkujących, bo kod przychodzi automatycznie, ale wymaga działającego numeru i jest bardziej zależny od operatora. Generator w aplikacji jest wygodniejszy podczas podróży lub przy słabym zasięgu, lecz wymaga wcześniejszej konfiguracji i pilnowania telefonu. Właśnie ten wybór warto dopasować do sytuacji, zamiast uznawać jedną metodę za najlepszą dla wszystkich.
Komu poleciłbym tę aplikację, a komu nie
Poleciłbym ją osobie, która chce włączyć weryfikację dwuetapową bez budowania skomplikowanego systemu. Dobrze pasuje do prywatnej poczty, kont zakupowych, usług internetowych i innych profili, w których dodatkowy kod ma chronić przed przejęciem. Jest też rozsądnym wyborem dla kogoś, kto nie chce otrzymywać kodów SMS albo często korzysta z konta w miejscach, gdzie połączenie komórkowe bywa niepewne.
Docenią ją również użytkownicy, którzy wolą oddzielić kody uwierzytelniające od haseł. Taki podział utrudnia napastnikowi wykorzystanie jednego przejętego miejsca do uzyskania pełnego dostępu. Trzeba jednak pamiętać, że bezpieczeństwo zależy także od blokady telefonu i ostrożności podczas logowania.
Nie wybrałbym jej jako jedynego rozwiązania dla dużego zespołu lub rodziny, która potrzebuje wspólnego, szczegółowego zarządzania uprawnieniami. Aplikacja nie zastąpi ustaleń dotyczących właścicieli kont, odzyskiwania dostępu i odpowiedzialności za urządzenia. Nie jest też idealna dla osoby, która chce przechowywać w jednym miejscu hasła, notatki i kody do wielu usług.
Przed instalacją warto odpowiedzieć sobie na kilka praktycznych pytań. Czy telefon jest chroniony blokadą? Czy wiem, gdzie znajdę metodę odzyskiwania konta? Czy potrafię rozpoznać właściwy wpis, gdy mam kilka podobnych usług? Czy w domu wiadomo, kto odpowiada za wspólne konto? Jeśli odpowiedzi są twierdzące, konfiguracja będzie znacznie mniej stresująca.
Mój werdykt po codziennym używaniu
Największą wartością Google Authenticatora jest przewidywalność: otwieram aplikację, wybieram właściwe konto i wpisuję aktualny kod. Nie dostaję tu rozbudowanego systemu organizacji rodziny ani pełnego menedżera bezpieczeństwa, ale też nie tego oczekuję od prostego generatora kodów. W codziennym użyciu małe, skupione narzędzie często wygrywa z aplikacją, która próbuje robić wszystko.
W domu korzystałbym z niego według jasnych zasad: prywatne konta pozostają przy swoich właścicielach, wpisy mają zrozumiałe nazwy, a kody zapasowe są przechowywane osobno i świadomie. Przy wspólnych usługach ustaliłbym, kto może zalogować się w razie potrzeby i co zrobić po zmianie telefonu. Takie przygotowanie zajmuje chwilę, ale ogranicza ryzyko chaosu.
Google Authenticator został wydany 21 marca 2012 roku i przez lata stał się rozpoznawalnym narzędziem w kategorii aplikacji użytkowych. Moja ocena jest pozytywna, choć nie bez zastrzeżeń: polecam go przede wszystkim osobom, które chcą prostego generatora kodów i są gotowe samodzielnie zadbać o konfigurację oraz odzyskiwanie dostępu. Jeśli potrzebujesz rozbudowanej synchronizacji, współdzielenia kont albo zarządzania hasłami, poszukaj rozwiązania szerszego. Jeśli natomiast zależy Ci na nieskomplikowanym kroku w stronę lepiej chronionych kont, ten bezpłatny wybór od Google LLC ma dużo sensu.
Bezpłatny dostęp i to, za co faktycznie płacisz
Wartość tej aplikacji łatwo ocenić bez skomplikowanych kalkulacji: pobranie jest bezpłatne, więc nie trzeba podejmować decyzji o zakupie ani dopłacać tylko po to, by zacząć generować kody. To konkretna zaleta dla osoby, która chce przetestować weryfikację dwuetapową na jednym koncie, a dopiero potem zdecydować, czy taki sposób logowania jej odpowiada. Nie przypisywałbym jednak samej bezpłatności dodatkowych korzyści, których aplikacja nie obiecuje.
Najważniejszy koszt ma tu raczej postać uwagi i odpowiedzialności. Użytkownik musi sam skonfigurować konta, rozpoznać poprawny wpis i zawczasu pomyśleć o sytuacji, w której telefon przestanie być dostępny. Dla mnie to rozsądny wymóg przy narzędziu do uwierzytelniania, ale warto go znać: bezpłatna aplikacja nie zamienia zabezpieczania kont w proces całkowicie bezobsługowy.
Przy wyborze alternatywy nie porównywałbym wyłącznie tego, czy generator kosztuje zero. Sprawdziłbym przede wszystkim, jak łatwo odzyskać dostęp po zmianie urządzenia, czy rozwiązanie pasuje do sposobu przechowywania haseł i czy użytkownik potrafi z niego korzystać bez pomocy. Jeśli ktoś potrzebuje wspólnego zarządzania kontami, wygodniejsze może być narzędzie zaprojektowane do pracy zespołowej; jeśli chce tylko osobnego generatora, prosty układ Authenticatora może być wystarczający.
Małe nawyki, które zmniejszają ryzyko pomyłki
Jedna przydatna zasada to nie testować konfiguracji dopiero w chwili, gdy trzeba szybko wejść na konto. Po dodaniu wpisu warto od razu wykonać spokojne logowanie próbne, mając pod ręką alternatywną metodę odzyskania dostępu. Dzięki temu można wychwycić błędną nazwę lub nieudaną konfigurację, zanim stanie się problemem w podróży albo przed ważnym spotkaniem.
Drugim dobrym nawykiem jest rozdzielenie kodu od miejsca, w którym zapisano dane odzyskiwania. Jeśli ktoś przechowuje zapasowe informacje w tej samej, łatwo dostępnej przestrzeni co telefon, zgubienie urządzenia może nieść więcej kłopotów. Nie trzeba tworzyć skomplikowanego systemu: wystarczy wiedzieć, gdzie znajduje się bezpieczna kopia i jak z niej skorzystać, zamiast liczyć na pamięć w stresującej chwili.
Warto też uważać na prośby o kod pojawiające się poza rozpoczętym przez siebie logowaniem. Jednorazowy ciąg może wyglądać jak niewinna formalność, ale jego przekazanie obcej osobie może pomóc jej dokończyć logowanie. Dlatego traktuję kod podobnie jak chwilowe potwierdzenie tożsamości: wpisuję go wyłącznie w rozpoczętym przeze mnie procesie i nie wysyłam w wiadomości, nawet gdy prośba brzmi pilnie.
Kiedy prostsza metoda albo inne narzędzie będzie lepsze
Osobie, która korzysta z jednego konta sporadycznie i nie czuje się pewnie przy konfiguracji, SMS może wydawać się łatwiejszy na samym początku. Taki wybór ma sens, jeśli dostęp do numeru jest stabilny i użytkownik woli nie pilnować osobnej aplikacji. Z kolei podczas wyjazdów, przy problemach z zasięgiem lub wtedy, gdy nie chce się czekać na wiadomość, generator kodów bywa wygodniejszy. Żadna z tych dróg nie jest automatycznie najlepsza w każdej sytuacji.
Jeżeli najważniejsza jest wygoda przechowywania haseł i kodów w jednym uporządkowanym miejscu, rozważyłbym menedżer haseł z odpowiednimi funkcjami uwierzytelniania. To może ograniczyć liczbę aplikacji, ale oznacza też większe skupienie danych w jednym rozwiązaniu. Dla użytkownika, który woli oddzielić hasła od kodów, osobny Authenticator ma czytelną zaletę; dla kogoś, kto stale przełącza się między wieloma narzędziami, integracja może być praktyczniejsza.
Nie polecałbym instalowania go bez planu osobie, która nie ma zabezpieczonego telefonu i nie zna sposobu odzyskania swoich kont. W takim przypadku najpierw uporządkowałbym podstawy, a dopiero potem dodawał kolejny etap logowania. Dodatkowa warstwa ochrony powinna utrudniać przejęcie konta, nie zaś zamieniać zwykłe logowanie w serię niejasnych kroków, których użytkownik nie potrafi powtórzyć.
Jeśli zdecydujesz się na tę aplikację, zacznij od jednego ważnego konta, sprawdź konfigurację i zapisz dostępne metody awaryjne. Dopiero gdy cały proces jest dla Ciebie zrozumiały, dodawaj kolejne profile. Takie stopniowe podejście jest mniej przytłaczające niż przenoszenie wszystkiego naraz i ułatwia zauważenie, który etap wymaga poprawy.
Ostateczna decyzja zależy od sposobu korzystania z kont
Przy prostym, osobistym użyciu mój wybór byłby łatwy: sięgnąłbym po bezpłatny generator, jeśli zależy mi na kodach dostępnych bez oczekiwania na SMS i akceptuję konieczność samodzielnego zadbania o odzyskiwanie. Dobrze pasuje do osoby, która zna swoje konta, potrafi utrzymać porządek na liście i nie potrzebuje rozbudowanego współdzielenia. Właśnie w takim zakresie narzędzie jest najbardziej przekonujące.
Przed instalacją lub włączeniem 2FA odpowiedziałbym sobie na trzy pytania: czy mam bezpieczny dostęp do telefonu, czy wiem, jak odzyskać konto po jego utracie i czy potrzebuję kodów wyłącznie dla siebie, czy również dla innych osób? Jeśli na ostatnie pytanie odpowiedź brzmi „dla wielu osób”, warto najpierw ustalić odpowiedzialność albo wybrać rozwiązanie lepiej dopasowane do wspólnej pracy. Jeśli chodzi o prywatne konta i prosty sposób na dodatkowy etap logowania, Google Authenticator pozostaje rozsądnym wyborem bez opłaty za pobranie.
Zalety
- Łatwa integracja z wieloma usługami.
- Bez potrzeby połączenia z internetem.
- Szybka konfiguracja i użycie.
- Wysokie bezpieczeństwo dla kont.
- Bezpłatna aplikacja bez reklam.
Wady
- Brak opcji synchronizacji w chmurze.
- Trudność w odzyskaniu utraconych kodów.
- Brak wsparcia dla wielu urządzeń.
- Nieintuicyjne przenoszenie danych.
- Brak dodatkowych funkcji personalizacji.
Często zadawane pytania
Jak działa Google Authenticator?
Google Authenticator generuje jednorazowe kody weryfikacyjne, które są używane do weryfikacji dwuetapowej (2FA). Po zainstalowaniu aplikacji na urządzeniu mobilnym, skanujesz kod QR z serwisu, który chcesz zabezpieczyć. Aplikacja generuje kody, które są ważne przez krótki okres, zwykle 30 sekund.
Czy mogę używać Google Authenticator na wielu urządzeniach?
Google Authenticator nie synchronizuje się automatycznie między urządzeniami. Jeśli chcesz używać aplikacji na więcej niż jednym urządzeniu, musisz skonfigurować ją oddzielnie na każdym z nich. Warto jest zrobić kopię zapasową kodów QR lub kluczy, aby łatwo przenieść je na inne urządzenie.
Co się stanie, jeśli zgubię telefon z zainstalowanym Google Authenticator?
Jeśli zgubisz telefon, na którym był zainstalowany Google Authenticator, musisz użyć kodów awaryjnych, które powinieneś był zapisać podczas konfiguracji 2FA. Możesz także mieć możliwość odzyskania dostępu przez inne metody weryfikacji, które ustawiłeś w serwisach, które zabezpieczałeś.
Czy Google Authenticator działa offline?
Tak, Google Authenticator działa całkowicie offline. Aplikacja generuje kody weryfikacyjne na podstawie czasu lokalnego w urządzeniu, więc nie potrzebujesz połączenia z internetem, aby uzyskać jednorazowy kod weryfikacyjny. To czyni aplikację bardzo bezpieczną i niezależną od połączeń sieciowych.
Jakie są wady korzystania z Google Authenticator?
Jedną z wad Google Authenticator jest brak możliwości łatwej synchronizacji między urządzeniami. Jeśli zmienisz telefon lub zgubisz go, odzyskanie dostępu do kont może być trudne bez wcześniejszego przygotowania. Ponadto, brak opcji tworzenia kopii zapasowej w chmurze może być problematyczny dla niektórych użytkowników.