ESET Endpoint Security
- Ocena
- 4,2
- Pobrane
- 500 000+
- Wiek
- PEGI 3
Dodatkowe informacje
- Nazwa aplikacji
- ESET Endpoint Security
- Kategoria
- Dla firm
- Nazwa pakietu
- com.eset.endpoint
- Deweloper
- ESET
- Ocena
- 4,2
- Wersja
- 6.4.10.0
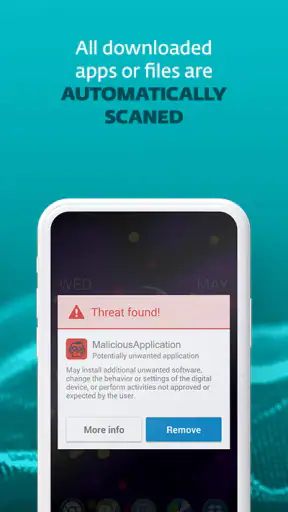
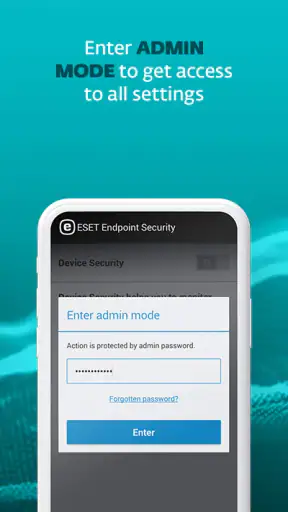
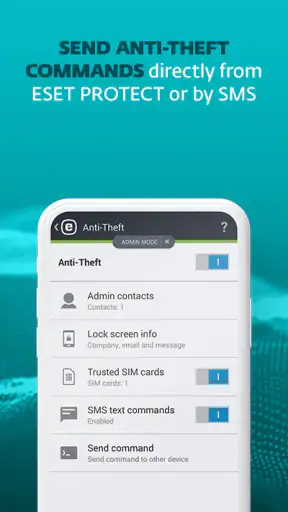
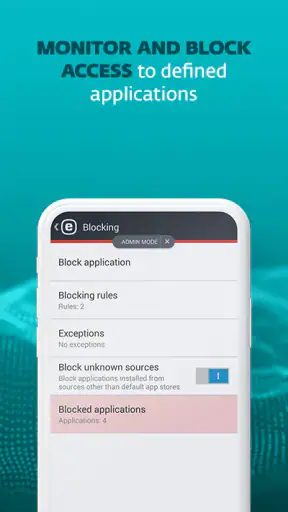
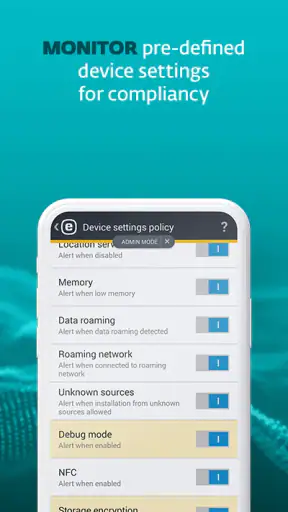
 Analiza: Appcrazy
Przy wdrażaniu ochrony na telefonach firmowych najwięcej pytań zwykle nie dotyczy samego skanowania, lecz tego, co zrobić, gdy instalacja nie przebiega gładko albo pojawia się ostrzeżenie. Właśnie w takich momentach widać, czy narzędzie pasuje do pracy zespołu. ESET Endpoint Security warto oceniać jako element firmowej ochrony urządzeń z Androidem, a nie jako uniwersalny sposób na rozwiązanie każdego problemu z telefonem.
Gdy instalacja lub pierwsze użycie budzi wątpliwości
Jeśli aplikacja nie daje się uruchomić na konkretnym telefonie, zacząłbym od sprawdzenia wersji systemu i tego, czy urządzenie nie jest jednym ze starszych modeli przekazywanych między pracownikami. W firmie łatwo założyć, że wszystkie telefony są podobne, choć w praktyce mogą działać na różnych wersjach Androida. Tu granica jest jasna: wymagany jest Android 9 lub nowszy, więc wcześniejsza wersja może wykluczyć urządzenie z wdrożenia.
Przy pierwszym uruchomieniu przydaje się spokojna, krótka instrukcja dla pracownika: po co aplikacja została dodana, jak rozpoznać jej komunikat i do kogo zwrócić się z pytaniem. Nie zakładałbym, że każdy użytkownik sam odgadnie firmową procedurę. Jeśli telefon należy do pracodawcy, warto też z góry wyjaśnić, gdzie kończy się zwykłe korzystanie z urządzenia, a zaczynają zasady bezpieczeństwa.
Dobrym testem przed wdrożeniem na większą skalę jest przejście całej ścieżki na kilku używanych w firmie telefonach: instalacja, codzienna praca i zgłoszenie przykładowego problemu. Taki pilotaż pozwala wychwycić różnice w obsłudze, zanim pracownicy zaczną samodzielnie interpretować alerty. Najważniejsze jest sprawdzenie procesu, nie tylko obecności aplikacji.
Jak wrócić do pracy po ostrzeżeniu
Gdy pojawi się alert, nie radziłbym pracownikowi od razu go ignorować ani samodzielnie zmieniać ustawień, których nie rozumie. Rozsądniejszy jest prosty schemat: zapisać, co się stało, zgłosić to osobie odpowiedzialnej za urządzenia i poczekać na instrukcję. W małym zespole ta osoba może być wyznaczonym administratorem lub właścicielem firmy; ważne, by każdy wiedział, do kogo się odezwać.
Jeśli aplikacja przestaje działać zgodnie z oczekiwaniami, warto najpierw ustalić, czy problem dotyczy jednego telefonu, czy kilku urządzeń. Pojedynczy przypadek sugeruje, że należy sprawdzić konkretny model, ustawienia i wersję systemu; kłopot powtarzający się w całym zespole wymaga przyjrzenia się wspólnemu sposobowi wdrożenia. To proste rozróżnienie oszczędza czas i ogranicza przypadkowe zmiany w ustawieniach.
Nie traktowałbym ponownej instalacji jako uniwersalnej naprawy. Zanim ktokolwiek usunie aplikację, firma powinna upewnić się, że zna konsekwencje takiej decyzji i ma ustaloną drogę przywrócenia ochrony. W przypadku telefonu służbowego samodzielne „naprawianie” może utrudnić późniejsze wyjaśnienie incydentu, zwłaszcza jeśli urządzenie ma dostęp do poczty lub dokumentów.
Bądź na bieżąco z najnowszymi artykułami
YouTube Kids rośnie w cieniu algorytmu. Rodzice chcą więcej kontroli
Lark Player porządkuje muzykę, ale gubi się w szczegółach
Hero Wars: Alliance kontra konkurencja – kto wygrywa?
CapCut żyje dzięki szablonom, trendom i pomysłom twórców
Reface: Zmiana twarzy z fotki – Rewolucja czy Przemijający Trend?
Jak Algorytmy YouTube Kształtują Twoje Doświadczenie Oglądania
Kiedy źródłem problemu może być coś innego
Nie każda nietypowa sytuacja oznacza błąd zabezpieczenia. Kłopot może wynikać z wersji Androida, ustawień telefonu, działania innej aplikacji albo z samego połączenia sieciowego. Zanim uznałbym, że ochrona jest przyczyną, sprawdziłbym, czy podobna trudność występuje na innym urządzeniu i czy zaczęła się po konkretnej zmianie w sposobie pracy.
Warto też oddzielić alert bezpieczeństwa od zwykłej usterki telefonu. Wolniejsze działanie, problem z logowaniem do firmowego konta czy niedostępny plik nie wskazują automatycznie na zagrożenie. Pracownik powinien opisać objawy, a administrator ocenić je w kontekście urządzenia i firmowych zasad, zamiast wyłączać ochronę na próbę.
Ta ostrożność działa w obie strony. Nie należy lekceważyć ostrzeżenia tylko dlatego, że telefon nadal pozwala pracować, ale nie ma też sensu przypisywać każdej awarii aplikacji ochronnej. Dobrze przygotowana procedura pomaga rozdzielić incydent bezpieczeństwa od zwyczajnego problemu technicznego i kieruje zgłoszenie do właściwej osoby.
Jeśli zarządzasz telefonami używanymi w pracy, ESET Endpoint Security jest aplikacją, na którą warto spojrzeć inaczej niż na zwykły mobilny antywirus. Jej zadanie nie polega wyłącznie na sprawdzeniu, czy w urządzeniu znajduje się podejrzany plik. Chodzi raczej o dołożenie warstwy ochronnej do firmowego telefonu lub tabletu, szczególnie wtedy, gdy urządzenie ma dostęp do poczty, dokumentów, komunikatorów i kont służbowych.
Po moim kontakcie z aplikacją widzę ją przede wszystkim jako narzędzie dla organizacji, które chcą ujednolicić podstawową ochronę urządzeń z Androidem. Nie jest to program, który ma zastąpić cały system zarządzania flotą ani naprawić źle ustawione zasady bezpieczeństwa. Jego sens pojawia się wtedy, gdy ochrona mobilnych punktów końcowych ma być częścią większego podejścia firmy do bezpieczeństwa.
Co naprawdę dostajesz bez opłat
Najważniejsza informacja dla osoby rozważającej instalację jest prosta: aplikacja jest dostępna bez opłat. To zmienia sposób oceny jej wartości, ale nie oznacza, że każda firma powinna wdrożyć ją automatycznie. Darmowy dostęp obniża próg wejścia, natomiast czas potrzebny na konfigurację, sprawdzanie alertów i ustalenie zasad w zespole nadal ma znaczenie.
Za aplikację odpowiada ESET, czyli producent kojarzony z rozwiązaniami ochronnymi dla komputerów i urządzeń mobilnych. W tym przypadku produkt należy do kategorii narzędzi dla firm, a jego przeznaczenie jest wyraźnie bardziej służbowe niż konsumenckie. W sklepie figuruje jako aplikacja z oznaczeniem PEGI 3, więc nie jest kierowana do konkretnej grupy wiekowej związanej z treściami rozrywkowymi.
Nie traktowałbym jednak bezpłatnego dostępu jako obietnicy kompletnego centrum zarządzania bezpieczeństwem. Wartość tej aplikacji zależy od tego, czego oczekujesz od ochrony urządzenia. Jeśli potrzebujesz podstawowej kontroli bezpieczeństwa na telefonach pracowników, może być rozsądnym elementem układanki. Jeśli oczekujesz pełnej administracji urządzeniami, inwentaryzacji sprzętu, rozbudowanych reguł zgodności i centralnego nadzoru nad całą flotą, sama aplikacja będzie zbyt wąska.
To rozróżnienie jest ważne także dla małych firm. Właściciel kilku telefonów służbowych może uznać, że darmowe narzędzie wystarczy jako dodatkowa bariera. Z kolei większy zespół powinien od początku ustalić, kto reaguje na ostrzeżenia, jak pracownik ma zgłaszać problem i co dzieje się po utracie telefonu. Bez takich procedur nawet dobra aplikacja ochronna pozostaje tylko pojedynczym komponentem zainstalowanym na urządzeniu.
Jak oceniam jej wartość w codziennej pracy
Najbardziej przekonuje mnie to, że aplikacja jest pomyślana pod kątem urządzeń firmowych, a nie wyłącznie prywatnego telefonu. Służbowy smartfon często przechowuje dostęp do skrzynki pocztowej, kalendarza, aplikacji do rozmów i plików. Jego utrata albo infekcja może więc mieć konsekwencje wykraczające poza jeden sprzęt. Dodatkowa kontrola ma sens nawet wtedy, gdy użytkownik uważa się za ostrożnego.
Praktyczny scenariusz wygląda tak: pracownik korzysta z telefonu podczas podróży, łączy się z różnymi sieciami i instaluje narzędzie potrzebne tylko do jednego zadania. W takiej sytuacji nie wystarczy powiedzieć mu, żeby „uważał”. Potrzebna jest powtarzalna warstwa ochrony, która wspiera firmową zasadę, że urządzenie służbowe nie jest całkowicie prywatną przestrzenią. Aplikacja może wtedy pełnić rolę stałego punktu kontroli, zamiast polegać wyłącznie na pamięci i dobrych intencjach użytkownika.
Drugą korzyścią jest uporządkowanie rozmowy o bezpieczeństwie. Gdy firma korzysta z jednego rozwiązania na urządzeniach mobilnych, łatwiej wskazać pracownikom, gdzie szukać ostrzeżeń i kiedy zgłaszać nietypowe zachowanie. Nie rozwiązuje to wszystkich problemów, ale ogranicza chaos typowy dla sytuacji, w której każdy telefon ma inne ustawienia i inne podejście do ochrony.
Warto też pamiętać o skali popularności. Aplikacja ma ponad pół miliona instalacji, a jej średnia ocena wynosi 4,2 przy około 2,7 tysiąca ocen. Nie traktuję tego jako dowodu, że sprawdzi się w każdej organizacji, ale jest to rozsądny sygnał, że produkt nie pozostaje niszowym eksperymentem. Jednocześnie liczby ze sklepu nie mówią, jak aplikacja zachowa się w konkretnej polityce firmy, dlatego przed szerszym wdrożeniem zacząłbym od kilku reprezentatywnych urządzeń.
Trzy praktyczne obserwacje, które łatwo przeoczyć
Pierwsza dotyczy wdrożenia etapowego. Zamiast instalować aplikację na wszystkich telefonach jednego dnia, rozsądniej jest zacząć od urządzeń osób, które często pracują poza biurem albo mają dostęp do ważnych danych. Dzięki temu szybciej zobaczysz, czy komunikaty są zrozumiałe, czy pracownicy wiedzą, jak reagować, i czy aplikacja nie koliduje z codziennym sposobem pracy.
Druga obserwacja wiąże się z odpowiedzialnością. Sama obecność ochrony na telefonie może dawać fałszywe poczucie bezpieczeństwa. Dlatego ustaliłbym prostą zasadę: każde ostrzeżenie wymaga reakcji, nawet jeśli użytkownik sądzi, że to pomyłka. W praktyce lepiej mieć krótki, jasno opisany proces eskalacji niż instalować narzędzie i nigdy nie sprawdzać, czy alerty docierają do właściwej osoby.
Trzecia rzecz to oddzielenie ochrony urządzenia od zarządzania urządzeniem. Aplikacja może wspierać bezpieczeństwo mobilnego punktu końcowego, ale nie powinna być automatycznie traktowana jako zamiennik platformy do zarządzania sprzętem. Jeśli firma musi zdalnie egzekwować wiele zasad, kontrolować cykl życia urządzeń albo prowadzić szczegółową ewidencję, potrzebne będzie szersze rozwiązanie. To jeden z najważniejszych kompromisów, o którym nie mówi krótki opis w sklepie.
Konfiguracja i codzienna wygoda
Największa wygoda pojawia się wtedy, gdy aplikacja zostaje wdrożona razem z jasnymi zasadami. Pracownik powinien wiedzieć, dlaczego program znajduje się na jego telefonie, czego dotyczą ostrzeżenia i do kogo zgłosić problem. Bez tego każda kontrola może być odbierana jako przeszkoda, a użytkownik zacznie ignorować komunikaty.
W codziennym użyciu nie oczekiwałbym od niej rozrywkowego, bardzo uproszczonego doświadczenia. To narzędzie firmowe, więc jego sens polega na ochronie i kontroli, a nie na efektownych dodatkach. Osoba, która chce tylko szybko sprawdzić prywatny telefon i nigdy nie korzysta z niego do pracy, może uznać taki kierunek za przesadny.
Przed instalacją sprawdziłbym też zgodność urządzeń. Aktualna wersja to 6.4.10.0, a wymagany jest Android w wersji 9 lub nowszej. Dla wielu współczesnych telefonów nie będzie to problem, lecz w firmach często pozostają starsze urządzenia przekazywane kolejnym pracownikom. Właśnie takie telefony warto zweryfikować na początku, bo pojedynczy nieobsługiwany model może skomplikować plan wdrożenia.
Nie należy również zakładać, że każdy użytkownik będzie równie zadowolony. Część pracowników może uznać dodatkową aplikację za obciążenie albo nie rozumieć, czemu telefon służbowy wymaga osobnej ochrony. W mojej ocenie problemem nie jest sam program, lecz brak komunikacji. Krótkie wyjaśnienie celu i zasad reakcji na alerty potrafi zrobić większą różnicę niż kolejna funkcja w ustawieniach.
Gdzie pojawiają się ograniczenia
Najpoważniejsze ograniczenie wynika z zakresu produktu. ESET Endpoint Security nie powinien być oceniany jak kompletna platforma do zarządzania firmową flotą. Jeśli potrzebujesz jednego miejsca do obsługi urządzeń, kont, zgodności, blokad i procedur po kradzieży, szukaj rozwiązania zaprojektowanego właśnie do centralnego zarządzania. Tutaj otrzymujesz ochronę mobilnego punktu końcowego, a nie pełny system administracyjny.
Drugim wyzwaniem jest różnorodność środowiska Androida. Firmowe telefony mogą różnić się producentem, nakładką systemową, sposobem oszczędzania energii i polityką aktualizacji. Nawet gdy urządzenie spełnia wymagania systemowe, doświadczenie użytkownika może nie być identyczne na każdym modelu. Dlatego test na kilku urządzeniach jest praktyczniejszy niż założenie, że jedna instrukcja zadziała wszędzie.
Trzeba także zaakceptować, że ochrona nie zastąpi rozsądku. Aplikacja nie nauczy pracownika rozpoznawać fałszywej wiadomości, nie naprawi udostępnionego hasła i nie zdecyduje za firmę, które dane mogą być przechowywane lokalnie. Jej największa skuteczność pojawia się razem ze szkoleniem, aktualizacjami systemu i dobrze ustawionymi kontami.
W porównaniu ze zwykłymi aplikacjami antywirusowymi dla użytkowników prywatnych ten produkt ma bardziej firmowy punkt ciężkości. To zaleta, gdy urządzenie służy pracy, lecz może być wadą dla osoby, która chce jedynie lekkiego narzędzia do okazjonalnego skanowania. Z kolei w porównaniu z pełnymi pakietami bezpieczeństwa dla organizacji jego atutem jest prostszy próg wejścia, ale kosztem szerszego nadzoru i bardziej rozbudowanych procesów.
Nie wybrałbym go jako jedynego rozwiązania dla firmy, która ma bardzo rygorystyczne wymagania dotyczące zarządzania urządzeniami. Nie dlatego, że aplikacja nie ma sensu, lecz dlatego, że ochrona pojedynczego punktu końcowego i centralna administracja to dwie różne potrzeby. W takim środowisku lepiej potraktować ją jako element większego stosu zabezpieczeń, o ile pasuje do przyjętej architektury.
Dla kogo ten wybór jest najbardziej rozsądny
Najwięcej skorzystają małe i średnie zespoły, które używają telefonów z Androidem do poczty, komunikacji i dostępu do dokumentów, ale nie chcą od razu inwestować w rozbudowaną platformę. Darmowy dostęp pozwala rozpocząć od ograniczonego pilotażu i ocenić, czy pracownicy rozumieją komunikaty oraz czy firmowy proces reagowania działa w praktyce.
Aplikacja pasuje również do organizacji, które już korzystają z innych narzędzi administracyjnych, ale chcą dodać ochronę przeznaczoną dla mobilnych punktów końcowych. W takim układzie nie trzeba oczekiwać, że jeden program zrobi wszystko. Jego rolą może być uzupełnienie istniejących zasad, a nie ich zastąpienie.
Ostrożniej podszedłbym do niej w firmie, w której pracownicy używają wyłącznie prywatnych telefonów i nie ma jasnej polityki dotyczącej danych służbowych. Najpierw uporządkowałbym kwestie własności urządzeń, dostępu do kont i odpowiedzialności za incydenty. Sama instalacja nie rozwiąże konfliktu między prywatnością użytkownika a wymaganiami pracodawcy.
Nie jest to też oczywisty wybór dla osoby szukającej aplikacji do prywatnego telefonu bez żadnego związku z pracą. W takim przypadku firmowy charakter produktu może być niepotrzebny. Lepiej dopasować narzędzie do rzeczywistego problemu, zamiast instalować je tylko dlatego, że marka jest znana.
Co sprawdzić przed szerszym wdrożeniem
Przed rozpoczęciem instalacji przygotowałbym krótką listę kontrolną. Najpierw sprawdziłbym wersję Androida na wszystkich typach urządzeń, a następnie wybrał kilka telefonów używanych w różnych warunkach. Jeden powinien należeć do osoby pracującej głównie w biurze, drugi do pracownika mobilnego, a kolejny do użytkownika korzystającego z wielu aplikacji służbowych.
Następnie ustaliłbym, kto odbiera zgłoszenia i jak dokumentowane są reakcje. To ważniejsze niż samo rozmieszczenie ikon na ekranie. Jeśli nikt nie ma obowiązku analizować ostrzeżeń, aplikacja może działać poprawnie, a mimo to nie przynieść firmie realnej poprawy.
Na końcu zapytałbym użytkowników pilotażu o trzy rzeczy: czy rozumieją komunikaty, czy aplikacja przeszkadza w pracy i czy wiedzą, co zrobić po wykryciu problemu. Takie informacje pozwalają odróżnić techniczną instalację od faktycznie użytecznej ochrony. Warto też sprawdzić, czy firma ma osobną procedurę na zgubienie telefonu, bo ochrona aplikacyjna nie zastępuje decyzji organizacyjnych.
Werdykt: instalować czy szukać dalej?
Moja ocena jest pozytywna, ale warunkowa. ESET Endpoint Security ma sens jako bezpłatna warstwa ochrony firmowych urządzeń z Androidem, zwłaszcza gdy organizacja chce zacząć od prostego, kontrolowanego wdrożenia. Dobrze pasuje do zespołów, które potrzebują zabezpieczyć telefony używane do pracy, lecz nie oczekują, że jedna aplikacja zastąpi cały system zarządzania bezpieczeństwem.
Największą wartość widzę w połączeniu aplikacji z procedurą: kto monitoruje ostrzeżenia, jak pracownik zgłasza incydent i jakie działania następują po utracie urządzenia. Bez tego darmowy dostęp jest tylko oszczędnością na początku, a nie pełną wartością dla firmy. Z tym zapleczem program może stać się rozsądnym elementem codziennej ochrony.
Jeśli potrzebujesz kompletnej administracji flotą, szczegółowej kontroli zgodności albo jednego panelu do zarządzania wieloma obszarami, wybrałbym rozwiązanie szersze i potraktował ten produkt najwyżej jako uzupełnienie. Jeśli natomiast chcesz zabezpieczyć służbowe telefony bez kosztu zakupu i masz gotowość do przeprowadzenia pilotażu, warto dać mu szansę. Pamiętaj tylko, że jego prawdziwa skuteczność zależy nie od samej instalacji, lecz od tego, czy firma potrafi przełożyć ostrzeżenia na konkretne działania.
Produkt jest dostępny od 25 lutego 2015 roku, a jego obecna wersja pozostaje przeznaczona dla Androida 9 lub nowszego. Przy bezpłatnym modelu dostępu i firmowym zastosowaniu to propozycja, którą najłatwiej ocenić w praktyce na kilku urządzeniach. Dla mnie właśnie taki ostrożny start jest najlepszą drogą: najpierw sprawdzić dopasowanie do sprzętu i procedur, a dopiero potem decydować o szerszym użyciu.
Zalety
- Skutecznie blokuje phishing
- złośliwe strony i podejrzane aplikacje.
- Skanowanie urządzenia działa w tle i nie wymaga stałej obsługi.
- Oferuje ochronę przed kradzieżą oraz zdalne zarządzanie urządzeniem.
- Zużywa stosunkowo niewiele baterii podczas codziennego użytkowania.
- Raporty bezpieczeństwa ułatwiają administratorom szybką ocenę zagrożeń.
Wady
- Pełne funkcje są dostępne głównie w ramach licencji firmowej.
- Konfiguracja może być zbyt skomplikowana dla zwykłego użytkownika.
- Niektóre opcje wymagają połączenia z konsolą administracyjną.
- Aplikacja może wyświetlać ostrzeżenia przy instalacji narzędzi spoza sklepu.
- Zaawansowane zabezpieczenia mogą sporadycznie obciążać starsze urządzenia.
Często zadawane pytania
Czym jest ESET Endpoint Security i dla kogo przeznaczona jest ta aplikacja?
ESET Endpoint Security to mobilne rozwiązanie zabezpieczające przeznaczone przede wszystkim dla firm, organizacji i użytkowników objętych ochroną zarządzaną przez administratora IT. Aplikacja pomaga chronić urządzenie z Androidem przed złośliwym oprogramowaniem, podejrzanymi aplikacjami, phishingiem oraz innymi zagrożeniami. Nie jest typowym antywirusem dla użytkowników domowych, ponieważ wiele jej funkcji współpracuje z konsolą administracyjną ESET.
Jakie funkcje bezpieczeństwa oferuje ESET Endpoint Security?
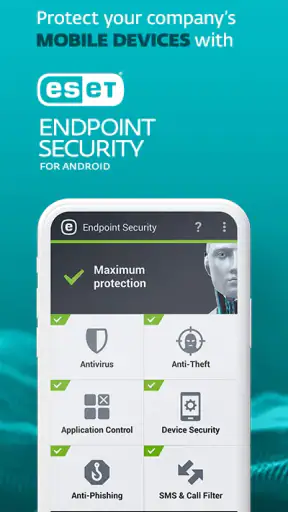
Aplikacja może zapewniać ochronę w czasie rzeczywistym, skanowanie zainstalowanych aplikacji i plików, wykrywanie potencjalnie niebezpiecznych stron oraz ochronę przed phishingiem. W zależności od konfiguracji organizacji dostępne są także funkcje Anti-Theft, kontrola aplikacji, audyt zabezpieczeń i zarządzanie ustawieniami urządzenia. Zakres funkcji może różnić się w zależności od licencji, wersji systemu i zasad ustalonych przez administratora.
Czy ESET Endpoint Security jest darmowy i czy potrzebna jest licencja?
ESET Endpoint Security jest rozwiązaniem komercyjnym, zwykle udostępnianym w ramach firmowej licencji ESET. Użytkownik może otrzymać dane aktywacyjne lub konfigurację bezpośrednio od administratora IT, dlatego samodzielne pobranie aplikacji nie zawsze wystarczy do pełnego uruchomienia ochrony. Przed instalacją warto sprawdzić, czy organizacja posiada odpowiednią licencję oraz czy urządzenie spełnia wymagania wdrożenia.
Czy aplikacja wymaga uprawnień administratora urządzenia?
Tak, w zależności od wdrożenia ESET Endpoint Security może wymagać przyznania określonych uprawnień, takich jak dostęp do funkcji ułatwień dostępu, administratora urządzenia, lokalizacji lub ochrony przed odinstalowaniem. Uprawnienia te służą egzekwowaniu firmowych zasad bezpieczeństwa i działaniu funkcji Anti-Theft. Zakres wymaganych dostępów powinien być wyjaśniony przez administratora, szczególnie gdy urządzenie jest prywatne.
Czy ESET Endpoint Security wpływa na wydajność i czas pracy baterii?
Podczas codziennego użytkowania aplikacja została zaprojektowana tak, aby działać w tle bez nadmiernego obciążania urządzenia. Skanowanie, analiza aplikacji, ochrona stron internetowych oraz synchronizacja z konsolą zarządzającą mogą jednak chwilowo zwiększyć zużycie procesora, transfer danych i baterii. Rzeczywisty wpływ zależy od modelu telefonu, liczby plików, ustawień administratora oraz częstotliwości wykonywania kontroli.